

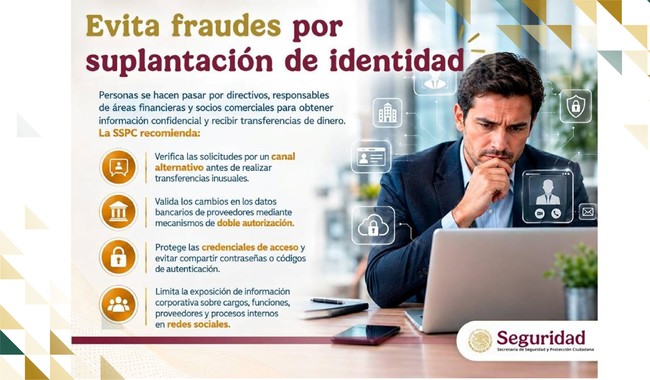
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas, emite recomendaciones para prevenir fraudes cometidos mediante la suplantación de identidad de directivos, ejecutivos, proveedores y socios comerciales de empresas y organizaciones.
En esta modalidad de fraude, los ciberdelincuentes recurren a técnicas de ingeniería social para hacerse pasar por personas con cargos directivos, responsables de áreas financieras, proveedores, socios comerciales u otras figuras de confianza. Su objetivo es engañar al personal para que realice transferencias de dinero, modifique datos bancarios, proporcione información confidencial o facilite el acceso a sistemas y recursos corporativos.
Entre las principales tácticas utilizadas se encuentran las solicitudes urgentes de transferencias extraordinarias, las exigencias de pago inmediato de facturas, anticipos o servicios, así como las peticiones de información sensible o credenciales de acceso. También pueden utilizar llamadas y videollamadas con voces o imágenes falsas, generadas mediante herramientas de inteligencia artificial, para suplantar a personas conocidas y aumentar la credibilidad del engaño.
Ante estos riesgos y con el propósito de fortalecer la prevención de fraudes por suplantación de identidad en los entornos laborales e institucionales, la SSPC recomienda:
• Verificar las solicitudes por un canal alternativo antes de realizar transferencias inusuales, modificar cuentas bancarias o proporcionar información confidencial.
• Recordar que la urgencia no justifica omitir procedimientos y establecer que ninguna solicitud, por prioritaria que sea, exime del cumplimiento de los controles internos.
• Validar los cambios en los datos bancarios de proveedores directamente con los contactos previamente registrados y mediante mecanismos de doble autorización.
• Comprobar la identidad del remitente mediante la revisión cuidadosa de las direcciones de correo electrónico, los dominios, los números telefónicos y los canales de comunicación utilizados.
• Proteger las credenciales de acceso y evitar compartir contraseñas o códigos de autenticación, incluso cuando sean solicitados por personas que afirmen ocupar cargos de autoridad dentro de la organización.
• Limitar la exposición de información corporativa sobre cargos, funciones, proveedores, viajes y procesos internos en redes sociales y sitios web públicos, ya que estos datos pueden utilizarse para diseñar engaños personalizados.
• Reforzar los controles internos mediante esquemas de doble autorización y separación de funciones para las operaciones financieras de alto riesgo.
• Reportar de inmediato cualquier actividad sospechosa a las áreas de seguridad, tecnología o finanzas de la organización. En caso de haberse realizado una transferencia fraudulenta, contactar cuanto antes a la institución financiera para solicitar orientación y posibles medidas de contención.
Para obtener más información, la SSPC invita a la ciudadanía y a las organizaciones a consultar la Ciberguía en https://www.gob.mx/sspc/documentos/ciberguia?idiom=es, donde se ofrecen recomendaciones para prevenir riesgos y fortalecer la seguridad digital.
